
РУКОВОДСТВО 09 · ВЕБ-ПРИЛОЖЕНИЯ И API
Мониторинг CVE и зависимостей вашего приложения
Для релевантного уведомления о CVE нужны пакет, точная версия и окружение, где эта версия действительно работает. Загрузите поддерживаемый инвентарь, оцените условия уязвимости и подтвердите публикацию исправленного релиза. Scantelio сопоставляет сведения с зависимостями конкретного проекта; общий поток новостей обо всех CVE не заменяет этот процесс.
Подключить мониторинг зависимостейПонадобятся вход, подтверждение владения и согласие. Для авторизованных сценариев, мониторинга и CI нужен Pro или Business.
Содержание
Как мониторинг отличается от разового скана
Разовый внешний скан смотрит доступное поведение в конкретный момент. Мониторинг повторно сопоставляет сохранённый инвентарь с новыми известными сведениями. Библиотека может не выдавать свою версию через HTTP, поэтому URL недостаточно для полного списка компонентов. После обновления зависимостей нужно обновить инвентарь; иначе уведомления продолжат относиться к старой сборке.
Какие данные подключить
Поддерживаются package-lock JSON версий 2 и 3, CycloneDX JSON 1.5 и 1.6 с поддерживаемыми package URL и ручной ввод точных пакетов. Задайте ecosystem, имя и установленную версию. Связь с окружением и revision задаётся через поддерживаемый импорт развёртывания. Формат не исполняет скрипты из пакета. Диапазон вроде ^1.2.0 не заменяет установленную версию для точного сопоставления.
Первичные источники: OSV API · NVD
Продолжить: Как добавить проверки безопасности в CI/CD и GitHub Actions
Поддерживаемые экосистемы
Каталог экосистем: npm, PyPI, Maven, Go, crates.io, Packagist, NuGet, RubyGems, Hex и Pub. Это перечень идентификаторов пакетов, а не обещание импортировать каждый lockfile этих языков. Например, поддержку PyPI нельзя автоматически трактовать как прямой импорт любого requirements.txt. Для неподдерживаемого исходного формата подготовьте совместимый CycloneDX или внесите проверенный инвентарь вручную.
Откуда берутся сведения
OSV предоставляет сведения, привязанные к пакетам и версиям. NVD даёт дополнительное описание CVE; сведения об известной эксплуатации из KEV — контекст приоритета, а не доказательство атаки на ваш продукт. Сначала подтвердите совпадение идентификатора и версии, затем условия применимости. Наличие номера CVE в уведомлении не означает, что Scantelio воспроизвёл эксплуатацию на вашем сервере.
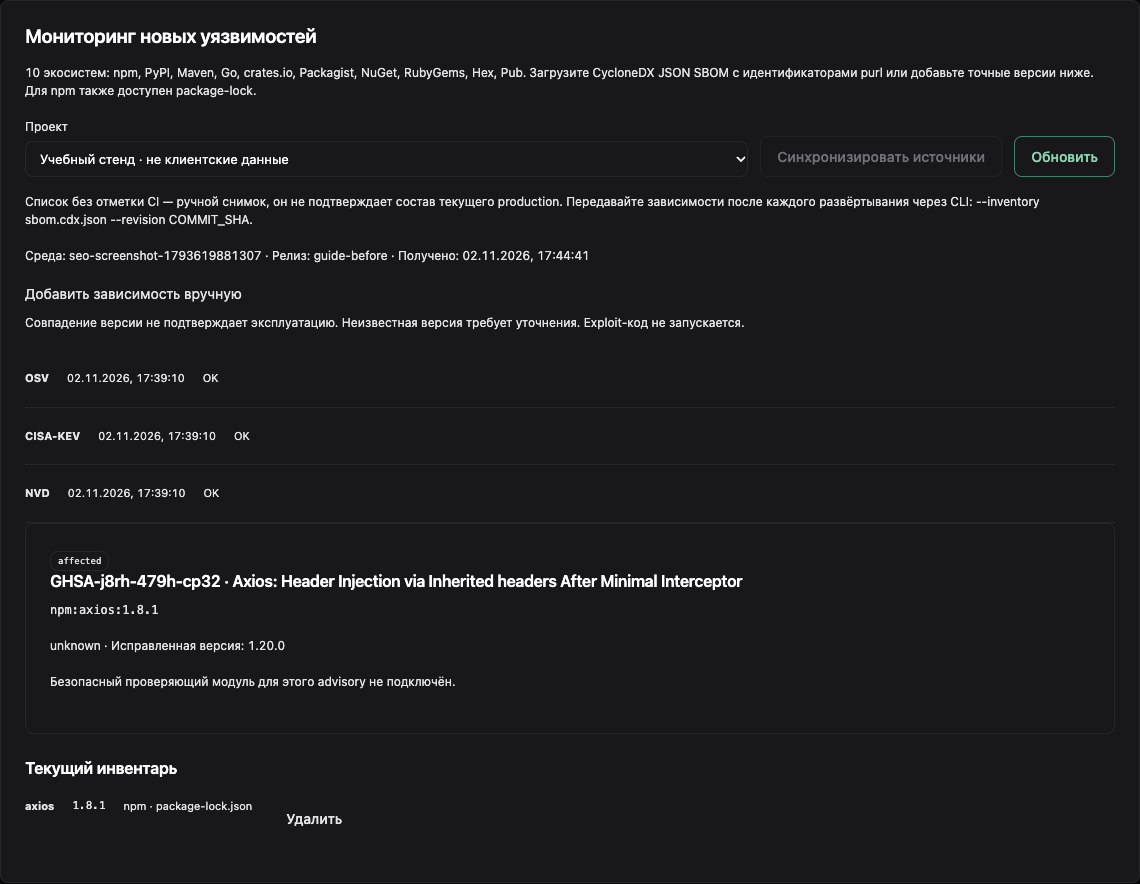
Проверяемый пример: GHSA-j8rh-479h-cp32 для npm-пакета axios. Снимок OSV получен 2 ноября 2026 года. В указанном диапазоне версия 1.8.1 затронута, граница исправления — 1.20.0. Наш парсер inventory и сопоставитель проверены на двух синтетических revision. Это не означает, что у версии 1.20.0 нет других advisory, и не доказывает эксплуатацию на вашем сервере.
Первичные источники: OSV API · NVD
Продолжить: Безопасность Next.js: проверка API Server Actions и секретов
Подключить мониторинг зависимостейКак понять приоритет
Оцените последствия, доступность затронутой функции, окружение, существующие ограничения и известные сведения об эксплуатации. Severity помогает сортировать, но не заменяет контекст. Составьте задачу с владельцем и сроком, проверьте обновление на staging. Не игнорируйте зависимость только потому, что она транзитивная: важно, входит ли она в фактическую сборку и доступен ли проблемный путь.
Как выглядит уведомление
Учебный образец уведомления содержит проект, пакет, установленную версию, advisory, основание совпадения и следующий шаг. Он не является уведомлением о вашем сайте и не демонстрирует измеренную задержку доставки. Доступны кабинет и Telegram; email не используется. Для Telegram нужно привязать бота в своём аккаунте, а мониторинг зависимостей доступен в Pro и Business.
Проект: Учебный проект
Зависимость: npm / axios 1.8.1
Advisory: GHSA-j8rh-479h-cp32
Источник: inventory guide-before
Действие: проверить обновление, собрать и загрузить новый inventory.
Уведомление относится к зависимости проекта, а не ко всей базе CVE.
Первичные источники: OSV API · NVD
Продолжить: Безопасность вайбкодинга: как проверить приложение перед запуском
Когда считать проблему исправленной
Разделяйте четыре состояния работы: найдено совпадение, оценена применимость, подготовлено исправление, опубликована исправленная сборка. Это рабочая таблица команды, а не четыре гарантированно существующих статуса интерфейса. Обновление package-lock в основной ветке не подтверждает обновление production. Сохраните revision развёртывания, импортируйте новый состав и проверьте отсутствие затронутой версии именно у нужного окружения.
| Revision стенда | Пакет | Версия | Этот advisory |
|---|---|---|---|
| guide-before | axios | 1.8.1 | affected |
| guide-after | axios | 1.20.0 | not_affected |
Ограничения и повторная актуализация
Неполный инвентарь, недоступный или устаревший источник и неопределённая версия ограничивают результат. Отозванные advisories и дубликаты нужно учитывать при пересмотре. Мониторинг отличается от шести целевых активных CVE-модулей Next.js, PHPUnit, Confluence, cPanel, ThinkPHP и MinIO: эти модули выполняют конкретные поддерживаемые сценарии на staging, а не проверяют все CVE названных продуктов. Защиту от всех zero-day сервис не обещает.
Продолжить: Проверка безопасности API с тестовыми аккаунтами
Воспроизводимые примеры и материалы
Учебные данные — синтетические. Файлы не содержат действующих ключей или клиентской базы. Запускайте примеры только в собственной изолированной тестовой среде.
Протокол проверки примера: версии, действия и наблюдения
Вопросы и ответы
Scantelio найдёт все библиотеки по URL?
Нет. Для мониторинга нужен точный поддерживаемый инвентарь зависимостей.
У меня есть npm audit — зачем ещё сервис?
npm audit полезен в своём процессе. Scantelio добавляет постоянное сопоставление сохранённого инвентаря и привязку к проекту и окружению; бесплатный инструмент не становится от этого бесполезным.
CVE означает, что нас взломали?
Нет. Совпадение с известной уязвимостью не является доказательством эксплуатации вашего приложения.
Мониторинг есть в Free?
По текущему каталогу мониторинг зависимостей доступен в Pro и Business.
Это защита от всех zero-day?
Нет. Речь об известных сведениях и поддерживаемых сценариях, а не о гарантии обнаружить неизвестную уязвимость.
Десять экосистем означают любые lockfiles?
Нет. Список форматов импорта отдельный: package-lock v2/v3, поддерживаемый CycloneDX JSON и ручной инвентарь.
Автор и источники
Редакция Scantelio: методика и границы проверки. Проверка примера: 2026-11-02.
Перенесите проверку на свой проект
Подключить мониторинг зависимостейВыберите свой проект после входа. Ничего не сканируется без подтверждения и согласия.